
这是一起典型的网络诈骗事件比特币诈骗勒索邮件,诈骗者通过伪造邮件信头数据,让受害者收到一封看似“来自自己”的敲诈邮件,以此进行恐吓并勒索比特币以下是对该事件的详细分析及防范建议一诈骗邮件分析 邮件伪造诈骗者利用SMTP协议信头可以任意构造的特点,将发信人邮箱伪造成受害者的收信邮箱,使受害者收到一封看似由自己发送的邮件恐吓内。
首先,收到声称你的账户已被黑客攻击并要求支付比特币的勒索邮件时,最重要的是保持冷静这类邮件往往是诈骗邮件,黑客可能并未真正掌握你的敏感信息或控制你的账户因此,不要立即相信邮件中的威胁内容在安全环境下修改密码 选择安全环境在修改密码之前,确保你处于安全的网络环境和设备上避免在公。
这封邮件是典型的网络诈骗邮件,利用泄露的密码信息制造恐慌,诱导受害者支付比特币赎金,无需理会,直接删除即可 以下是具体分析诈骗邮件的核心套路伪造入侵假象邮件声称“已入侵你的电脑邮箱和联系人”,并展示一个旧密码如“”,利用用户对密码泄露的恐慌心理实际上,该密码可能来自历。
收到勒索比特币邮件的处理方法如下忽略邮件直接忽略勒索比特币的邮件多为黑客广撒网发送,不论邮件内容真假,都不要给黑客汇比特币避免回应不要回复或点击邮件中的任何链接,以免泄露个人信息或进一步陷入黑客的圈套上报并报警上报公司第一时间上报给公司的网络安全部门,以便公司采取相应措施。
收到勒索电子邮件时,可按以下步骤处理勒索邮件的常见特征与威胁本质勒索邮件通常声称掌握用户密码,并威胁通过恶意软件获取的“尴尬照片”实施勒索,要求以比特币支付赎金,否则将照片发送给联系人但这类威胁绝大多数是虚假的,诈骗者并无恶意软件或照片,其真实目的是利用用户对密码泄露的恐慌心理骗取。
一种名为“CTBLocker”的比特币敲诈病毒在国内爆发式传播,该病毒通过远程加密用户电脑文件,从而向用户勒索赎金,用户文件只能在支付赎金后才能打开,反病毒专家称,国内外尚无法破解该病毒温馨提示以上内容仅供参考应答时间20211215,最新业务变化请以平安银行官网公布为准如果。
3只要在48小时内向指定比特币地址里汇入指定金额例如2000美金,就会删除木马并停止攻击行为4有的还会继续发送邮件并提高金额做好电脑安全措施 建议广大用户及时更新Windows已发布的安全补丁,同时在网络边界内部网络区域主机资产数据备份方面做好如下工作1关闭445等端口其比特币诈骗勒索邮件他关联端口如。
虽收到邮件的威胁,并因此产生恐惧心理,但最后并未处分财产,匿名发送邮件人是因为自身以外的原因没有取得该财产,因此其行为构成敲诈勒索罪的未遂针对此种情况,应及时向公安机关报警此类事情一旦发生,不要惊慌害怕,要与身边的人沟通,并及时向公安机关报警用户电子邮件安全防护建议1提高个人。
一般这种邮件是可以忽略的勒索比特币的邮件一般都是黑客发的,不论真假,都不要给黑客汇比特币因为如果汇比特币诈骗勒索邮件了一次比特币,那么黑客会欺软,不停的给你发这种勒索邮件,这种勒索邮件都是黑客广撒网发的,如果忽略邮件之后,黑客是不会再给你发的建议大家收到勒索邮件之后,第一时间上报给公司的网络。
第一阶段恐慌与初步应对收到邮件后1小时内发现邮件完成咨询个案后查看邮箱,发现一封标题为曾用密码的邮件,内容声称黑客已在其电脑安装木马程序,掌握其隐私信息如浏览记录联系人,并威胁24小时内支付2000美元比特币,否则公开信息心理冲击作为心理咨询师,担心隐私泄露影响职业形象,产生“形象崩塌”的强烈恐惧,陷入约1小时。
隔离敏感文件将个人照片视频文档等移至加密硬盘或离线存储,防止数据被窃取后泄露3 验证威胁真实性追溯数据泄露源通过Have I Been Pwned查询邮箱是否因第三方平台漏洞泄露若未泄露,邮件威胁可信度极低警惕加密货币支付要求比特币等匿名支付方式是黑客首选,因资金流向难以追溯真实入侵者。
蔚来汽车承认数据泄露事件,称遭勒索225万美元等额比特币,被窃取数据主要为2021年8月前的部分用户基本信息和车辆销售信息,不涉及车辆使用数据,且不会主动赔偿但会承担用户损失责任以下是详细情况事件经过勒索邮件2022年12月11日,蔚来汽车收到外部邮件,声称拥有蔚来内部数据,并以泄露数据勒索225万。
比特币勒索邮件是指邮箱里收到一封电子邮件,邮件的内容一般含有电脑上的恶意软件已经通过网络摄像头捕获到了收件人的不雅照片知道收件人的真实密码等,让收件人产生恐惧,并要求以“比特币”的形式支付封口费这种比特币勒索邮件的内容往往是以英文或者日文的形式出现,如下图英文版 日文版 这种勒索。
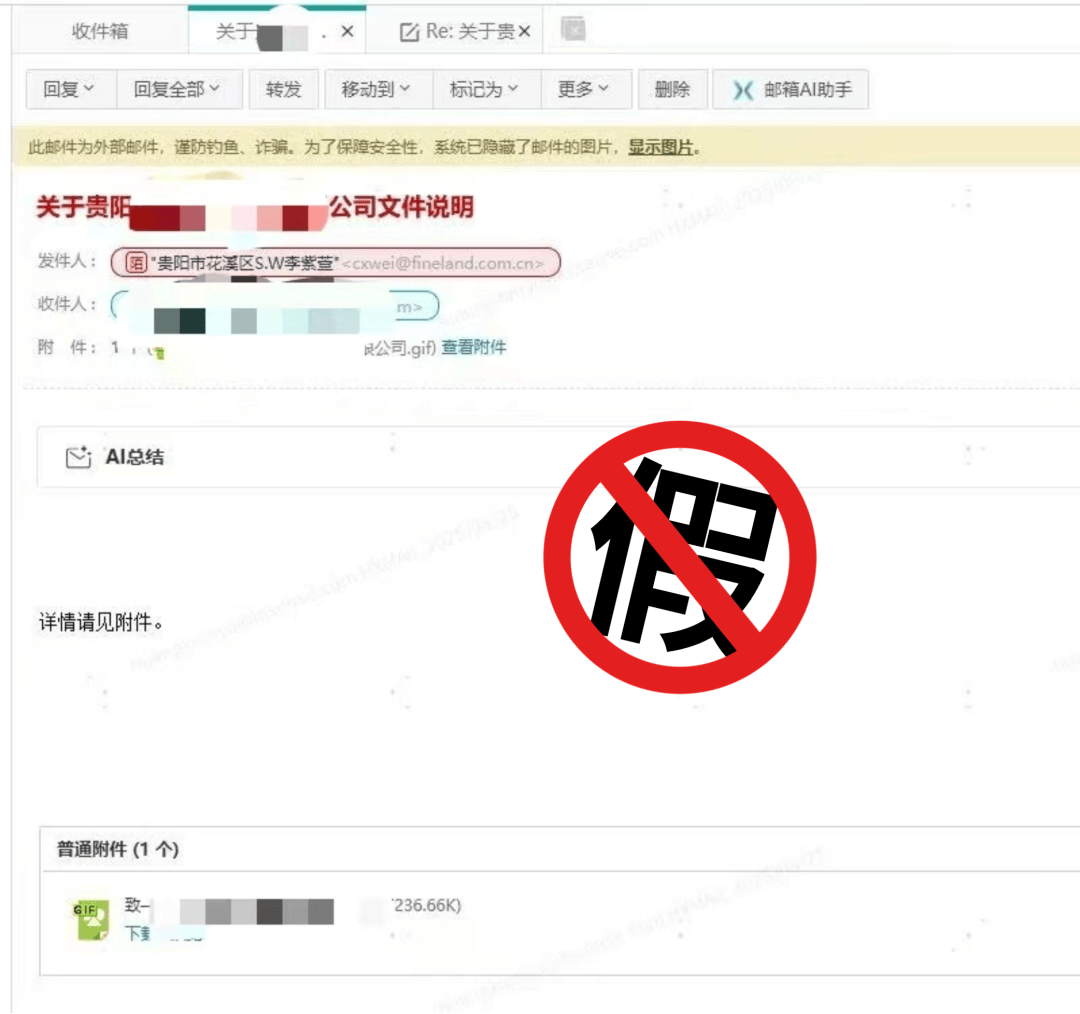
诈骗手段剖析诈骗者盗取用户邮箱账号后,向该邮箱发送“来自自己的勒索邮件”,利用用户对自身邮箱的信任,使其误以为电脑被控制在邮件中煞有介事地描述电脑中毒被控制的过程,以观看色情网站的录屏作为要挟筹码,迫使受害者交赎金要求赎金使用比特币支付,并给出比特币钱包地址,营造专业勒索的假象火。
攻击方式邮件传播攻击者向潜在目标发送声称来自微软的电子邮件,邮件中包含虚假的 Windows 更新该更新看似使用 JPG 文件扩展名,实际为可执行文件用户一旦启动,便会触发后续恶意操作下载恶意负载可执行文件启动后,会从 GitHub 下载其比特币诈骗勒索邮件他有效负载例如,从名为 misterbtc2020 的 GitHub 账号中下载。
那个叫伪造信头邮件,完全不用理以前也收到过类似的邮件,说什么你的信息已经被我掌握,我有你的照片视频,哇哦,还挺精彩,如果不想他们别泄露,比特币拿来~你回复的话自己还能收到邮件不吊他就对了 不。
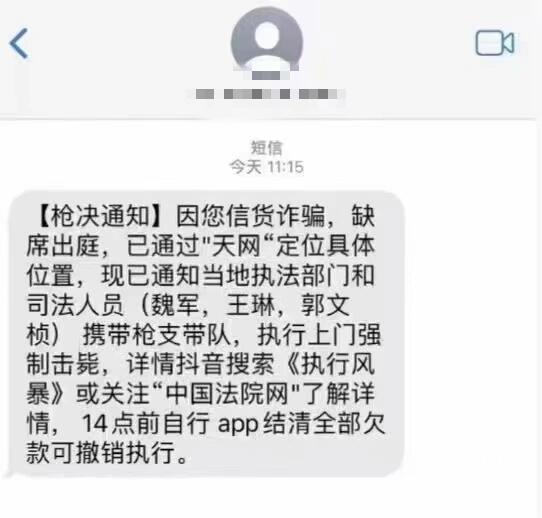
蔚来就数据泄露事件道歉,此前遭勒索225万美元等额比特币,初步调查被窃取数据为2021年8月之前的部分用户基本信息和车辆销售信息以下是详细情况事件起因2022年12月11日,蔚来收到外部邮件,声称拥有蔚来内部数据,并以泄露数据勒索225万美元等额比特币同时,网络流传有人宣称破解了蔚来大量数据,并。
评论